読み込み中です

      重要なインフラであると誰もが疑わないが故に、攻撃者にとって格好の標的になるのが電力です。電力業界では、電力システムを共有するステークホルダーが等しくセキュリティ態勢を整えることを目指しており、これまで電気事業者、特定卸供給事業者、自家用電気工作物の設置者にそれぞれ保安規定の技術基準となるガイドラインを発行しており、電力システムに属する資産に包括的にセキュリティ要求をかけています。

      本稿では、各事業者がガイドラインに準拠する際のポイントについて解説します。

      1.電力システムに要請されるセキュリティ態勢

      2018年9月に発生した北海道胆振東部地震による全道ブラックアウトに記憶されるように、万が一、電力供給に深刻な被害があれば供給エリアの経済活動が麻痺します。重要なインフラであるため、電力は攻撃者にとって格好の標的になることが想定され、電力業界はそのような動向を踏まえサイバーセキュリティ対策を推進してきました。

      東日本大震災以降、電力業界には安定供給の持続性確保と小売競争の促進を目的とした電力システム改革が行われ、市場に多くの新規プレイヤーが参入しました。改革後の電力システムでは、市場取引や相対取引を通じて、新規参入した特定卸供給事業者(アグリゲーター)、再エネ発電事業者などと旧来の発電、送電、小売の各事業者が相互接続することで電力の安定供給メカニズムが構築されています。

      そのため、セキュリティレベルが劣る事業者にサイバー攻撃が成立することで生じうる、電力システムを共有しているステークホルダーへの被害、ひいては安定供給を義務とする電力システムそのものへの影響が懸念されるようになってきました。したがって、日本では官民を挙げて、電力システムを共有するステークホルダーが等しくセキュリティ態勢を整えることを推進しています。

      2.電力システムに適用されるサイバーセキュリティ規制

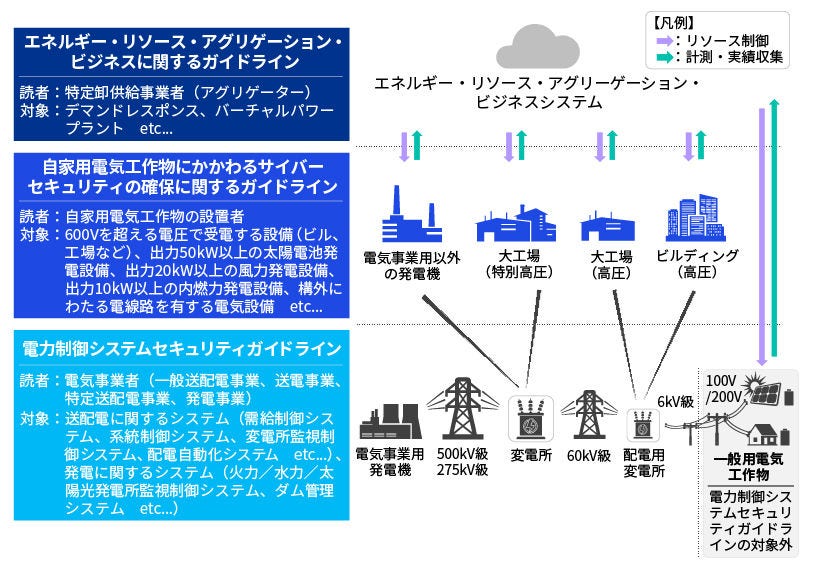
      電力業界は、重要インフラのなかでもいち早くセキュリティ対策の強化に乗り出した業界の1つです。まず、民間規格などを取りまとめる業界横断組織である日本電気技術規格委員会が2016年に指針「電力制御システムセキュリティガイドライン」を策定しました。これは、電気事業者が管理する電気設備・システムが備えるべきセキュリティ機能や運用・管理上のセキュリティ対策について、電気事業法が定める保安規定の技術基準となるものです。

      これを原点として、2017年に需要家のエネルギーリソースや再生可能エネルギーを代表とする分散電源を統合制御する特定卸供給事業者(アグリゲーター)を対象に、資源エネルギー庁より「エネルギー・リソース・アグリゲーション・ビジネスに関するサイバーセキュリティガイドライン」が発行されました。さらに、2022年に主にはビルや工場が備える高圧受変電設備や発電設備の設置者を対象に、経産省より、「自家用電気工作物に係るサイバーセキュリティの確保に関するガイドライン」が公表されました。

      これらガイドラインを通じて、電力ネットワークに接続する資産に包括的にセキュリティ対策の指針を示しています。特に、自家用電気工作物については、令和2年度の経産省の調べでは設置数が90万件を超えており、多くの事業者が対象となると見込まれるため、需要家側にも対応が求められるのは、忘れてはならないポイントです。

      電力システムに適用されるサイバーセキュリティ規制_図表1

      3.各ガイドラインが示すセキュリティ要件

      各ガイドラインにおいても、平時・有事のセキュリティ組織体制、セキュリティ運用、設備が具備すべき技術の各項目におけるセキュリティ要件を示しています。

      【各ガイドラインで要求されるセキュリティ要件】

      大項目

      中項目

      小項目

      組織

      体制

      経営層の責任の明確化

      管理組織の設置

      目的の明確化

      役割

      責任者の設置

      役割の明確化

      委託先等および供給先の対応

      セキュリティ教育

      教育の計画・実施

      教育効果の確認

      文書化

      文書管理

      文書化

      文書の管理

      セキュリティ管理の計画策定と実施

      セキュリティ管理

      対策の計画策定

      対策の実施

      対策の点検・報告

      対策の改善

      実施状況の報告

      教育の計画・実施

      教育効果の確認

      設備・システムのセキュリティ

      外部ネットワークとの分離

      -

      他ネットワークとの接続

      接続点の防御・最小化

      相互接続の中止

      通信のセキュリティ

      認証・暗号化

      データ等の改ざん対策

      マルウェア対策

      -

      なりすまし対策

      -

      運用・管理のセキュリティ

      セキュリティ仕様の明確化

      -

      データの管理

      -

      セキュリティ事故の対応

      情報の収集

      -

      セキュリティ事故の対応

      責任と手順

      セキュリティ事故の対応

      セキュリティ事故の報告と情報共有

      セキュリティ事故の報告

      加えて、各セキュリティ要件に対しては、設備条件に応じて各事業者が必ずやるべき勧告的事項と事業者が個別に判断すべき推奨的事項に分けて整理されています。ここで、各事業者で課題となるのが推奨的事項の扱いです。

      推奨的事項は、各事業者が自社の事業への影響、もしくは自社の事業が影響を受けたことによるステークホルダーへの影響を鑑みて判断すべき項目です。そのため、各事業者はガイドラインの対象となる設備に対して詳細リスク分析を実施し、リスクに応じて推奨的事項を取捨選択するステップを踏む必要があります。ガイドラインは、保安規定の技術基準として採用されているものであり、各事業者としては社会的要請に基づく事業者の判断を説明可能な形で整理することが望まれます。
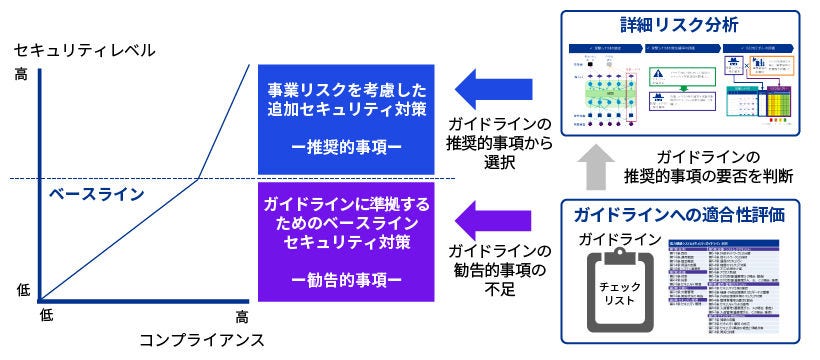
      電力システムに適用されるサイバーセキュリティ規制_図表2

      KPMGでは、各ガイドラインが求めるセキュリティ要件を遵守するための、リスクアセスメント、セキュリティ体制構築、規程整備等を包括的に支援しています。

      KPMGのサービス

      • 「電力制御システムセキュリティガイドライン」準拠支援
      • 「エネルギー・リソース・アグリゲーション・ビジネスに関するサイバーセキュリティガイドライン」準拠支援
      • 特定卸供給事業者(アグリゲーター)制度で求められるセキュリティ要件準拠支援
      • 「自家用電気工作物に係るサイバーセキュリティの確保に関するガイドライン」準拠支援

      執筆者

      KPMGコンサルティング
      シニアマネジャー 牛越 達也


      KPMGコンサルティング

      戦略策定、組織・人事マネジメント、デジタルトランスフォーメーション、ガバナンス、リスクマネジメントなどの専門知識と豊富な経験から、幅広いコンサルティングサービスを提供しています。

      Japanese alt text: KPMGコンサルティング